Deobfuscation du client Dofus Retro 1.48 — Reverse engineering du Shield V8

Je fais de mon mieux pour vous aider sans trop vous aider, sinon ça va pas être fun de reverse le truc.

Le but de ce forum c'est de vous donner des billes et de vous apprendre à chasser, pas de vous filer le gibier tout cuisiné. Comme ça vous allez apprendre à chasser par vous-mêmes :)

En tout cas c'est comme ça que j'apprends mes élèves.
 
Dernier message, désolé.

Ce sujet touche à des aspects de sécurité des serveurs et d'un jeu appartenant à une entreprise, et ça rentre dans une zone rouge légale qui me met en danger, et le forum aussi.

J'ai quand même été très généreux de partager tout ça avec vous, en me mettant en danger et en laissant des traces derrière moi. Et au-delà du risque, ce que je vous ai filé est aussi le fruit de mois longs, de nuits blanches, de hauts et de bas, et de beaucoup, beaucoup de temps sacrifié. C'est pas un truc que j'ai sorti d'un chapeau — c'est des années d'expérience condensées en quelques messages.

Vous êtes peut-être jeunes et vous n'avez rien à perdre, pas de famille à protéger, ou bien vous vivez dans un pays hors zone euro qui vous met à l'abri des lois françaises — mais ce n'est pas le cas pour tout le monde.

Et dernière chose : @Kyu#6562 merci de supprimer le screenshot que LuthTeur#7938 a posté à mon insu. Au moins ça, comme petit geste de remerciement pour tout ce que je vous ai partagé. C'est pas grand-chose à demander.

Prenez soin de vous, et bonne chasse à ceux qui voudront continuer par eux-mêmes ;)
 
Et je regrette aussi le comportement agressif et franchement incompréhensible de certains membres. Au lieu d'apprécier les efforts d'aide et l'encadrement des anciens, ils cherchent juste à insulter et à créer du ressentiment. Le truc c'est que ça n'aide même pas leur cause — bien au contraire. Quand tu veux soutirer des infos à quelqu'un qui en sait plus que toi, la base c'est de respecter les gens, pas de cracher dessus. Personne n'a envie de partager son travail avec quelqu'un qui t'insulte. C'est du bon sens élémentaire.
 
Ce sujet touche à des aspects de sécurité des serveurs et d'un jeu appartenant à une entreprise, et ça rentre dans une zone rouge légale qui me met en danger, et le forum aussi.

J'ai quand même été très généreux de partager tout ça avec vous, en me mettant en danger et en laissant des traces derrière moi. Et au-delà du risque, ce que je vous ai filé est aussi le fruit de mois longs, de nuits blanches, de hauts et de bas, et de beaucoup, beaucoup de temps sacrifié. C'est pas un truc que j'ai sorti d'un chapeau — c'est des années d'expérience condensées en quelques messages.

Vous êtes peut-être jeunes et vous n'avez rien à perdre, pas de famille à protéger, ou bien vous vivez dans un pays hors zone euro qui vous met à l'abri des lois françaises — mais ce n'est pas le cas pour tout le monde.

Bordel se mettre en danger, faut consulter mec...

Ok l'AW tu peux disposer tu racontes uniquement des trucs qu'on sait depuis des années

Son message d'hier : [Connectez-vous pour voir ce lien]
 

Je vais finir par ce rappel historique pour les jeunes qui ne comprènent pas encore avec quoi il jouent et pourquoi certains ont peur de laisser des traces.​

​

Bossland GmbH, l'entreprise allemande (2016–2017)​


Cas le plus ambitieux de Blizzard. Bossland est une boîte allemande qui commercialisait plusieurs bots : Honorbuddy pour WoW, Demonbuddy pour Diablo 3, des outils pour Hearthstone et Overwatch.

Blizzard réclamait 8,5 millions de dollars, calculés sur la base de ~43 000 téléchargements US à 200$ minimum l'infraction [Connectez-vous pour voir ce lien].

Bossland a tenté de jouer la montre en refusant de se défendre aux États-Unis, espérant qu'un jugement par défaut américain soit inopposable en Allemagne. Ça n'a pas suffi.

Blizzard les a aussi attaqués en Allemagne, et Bossland a dû faire face à 12 procès simultanés dans ce pays. [Connectez-vous pour voir ce lien] La pression financière a été telle qu'ils ont converti les licences "à vie" de leurs clients en licences 2 ans pour se renflouer — ce qui a provoqué la fureur de leur communauté.

IL ne faut pas juste apprendre à reverse il faut aussi apprendre à connaitre le risque de ce qu'on fait...
Mettre en publique un repo git avec du hacking pure et dure pour divulger des infos de sécurité sensible d'une entreprise qui a investi peut être des millions de dollar pour construire vous met en danger.
 
lagrangian a dit:
Et je regrette aussi le comportement agressif et franchement incompréhensible de certains membres. Au lieu d'apprécier les efforts d'aide et l'encadrement des anciens, ils cherchent juste à insulter et à créer du ressentiment. Le truc c'est que ça n'aide même pas leur cause — bien au contraire. Quand tu veux soutirer des infos à quelqu'un qui en sait plus que toi, la base c'est de respecter les gens, pas de cracher dessus. Personne n'a envie de partager son travail avec quelqu'un qui t'insulte. C'est du bon sens élémentaire.
oui c'est assez navrant mais bienvenue sur cadernis l'amis :x merci en tout cas pour les infos et pistes données risque réel ou non je sais pas, mais ça reste gentil de ta part :3
 
la commu ici est parfois assez comment dire "atypique" et les comportement qui y son lié aussi mais bon soit on s'y habitue soit on leech silencieusement
 
en appréciant les gens qui partage leurs connaissances et aides respectueusement les moins à l'aise avec les sujet aborder ici 🙂
 
mais je rejoins @LuthTeur#7938 sur la suppression du partage de tes connaissances au moins en parti car si tu crain vraiment les risques c'est dommage de share pour delete ensuite surtout ici et plus globalement en ligne car rien ne disparaitra jamais :/
 

Je vais finir par ce rappel historique pour les jeunes qui ne comprènent pas encore avec quoi il jouent et pourquoi certains ont peur de laisser des traces​


IL ne faut pas juste apprendre à reverse il faut aussi apprendre à connaitre le risque de ce qu'on fait...
Mettre en publique un repo git avec du hacking pure et dure pour divulger des infos de sécurité sensible d'une entreprise qui a investi peut être des millions de dollar pour construire vous met en danger.
Sispano était pas payé des millions d'euros ;)
 
anon a dit:
Sispano était pas payé des millions d'euros 😉
c'est devenu vraiment un runing gag x légende urbaine sispano x'D je sais jamais si c'est du troll les histoire autour de lui 🥲
 
En plus tu racontes n'imp sur les vms, il utilisent ça :

Code:
const si = require('systeminformation');
console.log(await si.system());
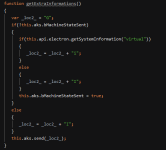
puis dans le code flash :

1775818388801.png

Et la telemetry est bien utilisée pour savoir si tu utilises le client pour te déplacer ou si tu envoies toi-même le paquet de déplacement par exemple
 
j'avais pas conscience que ça allait partir jusque la x) merci en tout cas ... si vous avez des avancer je prend les PR x)
 
xkenzzo31 a dit:
Salut a tous,

Claude et moi on bosse sur la deobfuscation du client Dofus Retro 1.48 et je voulais partager ou on en est. [Connectez-vous pour voir ce lien]

Le gros morceau c'est main.jsc le bytecode V8 8.7 compile avec bytenode qui contient tout le Shield (crypto AES-256-CBC, telemetrie, anti-cheat, fingerprint). 12.7 MB de bytecode, 8611 fonctions, le tout enfoui sous des couches d'obfuscator.io.

On a un pipeline complet qui tourne : Docker avec un V8 8.7 patche pour le desassemblage, un decompileur Python qui gere 155 opcodes Ignition, validation Babel, resolution de strings via webcrack et hook runtime Electron. Resultat : 13 MB de JS decompile, 84% des fonctions valides. Les secrets crypto du Shield sont extraits. Le launcher Electron (D1EL) est completement deobfusque aussi. Et je continue d'explorer la piste Ghidra a cote avec un processeur SLEIGH custom pour V8 8.7.

Bosser avec Claude sur ce genre de sujet c'est vraiment un autre niveau. ca avance a une vitesse que j'aurais pas cru possible. C'est passionnant.

On va continuer a creuser et a avancer la-dessus. Si y en a parmi vous qui font du reverse sur Dofus, qui ont des decouvertes ou des recherches a partager, ou qui veulent contribuer via des pull requests, c'est avec grand plaisir.
Merci pour ton repo c'est le 3 eme fois que je me fait ban au bout de quelque jours de facon random j'arrivais pas a comprendre et ca m'a bien depan
 
xkenzzo31 Sur le repo la doc stipule un check process anti reverse récurrent qui vise ida/frida/procmon &co ; j’en vois pas la trace nul part en code et mes recherches prouvent rien non plus de ce cote là ; par contre j’ai des tests par exp temoin qui vont dans ton sens
tu saurais « justifier » ce bloc « anti-reverse » ?
 
Retour
Haut Bas